Trong mô hình hợp tác này, Viettel Cyber Security đóng góp công nghệ phân tích thành phần phần mềm và năng lực tình báo mối đe dọa an ninh mạng, góp phần đưa công nghệ an ninh mạng Việt Nam tham gia chuỗi giá trị bảo mật phần mềm tại thị trường quốc tế.
Khi danh mục thành phần phần mềm chưa đủ để kiểm soát rủi ro
Phần mềm hiện đại không chỉ bao gồm mã nguồn do doanh nghiệp tự phát triển. Một sản phẩm có thể sử dụng nhiều thư viện mã nguồn mở, gói phần mềm và thành phần phụ thuộc từ bên thứ ba. Việc tận dụng các thành phần có sẵn giúp đẩy nhanh quá trình phát triển, nhưng cũng đặt ra thách thức trong việc kiểm soát rủi ro bảo mật.
Thách thức bộc lộ rõ khi một lỗ hổng bảo mật được công bố. Doanh nghiệp cần xác định sản phẩm nào đang sử dụng thành phần liên quan, phiên bản nào có khả năng bị ảnh hưởng và vấn đề nào cần được ưu tiên xử lý.
Danh mục thành phần phần mềm (Software Bill of Materials – SBOM) có thể được hình dung như một bản kê khai những thành phần được sử dụng để xây dựng sản phẩm phần mềm, bao gồm thư viện mã nguồn mở, phiên bản và quan hệ phụ thuộc. Khi một lỗ hổng bảo mật được công bố, thông tin này giúp doanh nghiệp xác định những sản phẩm cần được rà soát để đánh giá khả năng bị ảnh hưởng.
Tuy nhiên, việc xây dựng danh mục chỉ là bước đầu trong quản trị rủi ro. Để phát huy giá trị của SBOM, doanh nghiệp cần thường xuyên đối chiếu dữ liệu thành phần với thông tin lỗ hổng, đánh giá khả năng bị ảnh hưởng và theo dõi quá trình xử lý trong suốt vòng đời sản phẩm.
SCA và tình báo mối đe dọa bổ sung giá trị gì cho SBOM?
Phân tích thành phần phần mềm (Software Composition Analysis – SCA) và tình báo mối đe dọa an ninh mạng (Cyber Threat Intelligence – CTI) cung cấp hai nhóm thông tin bổ trợ trong quản lý lỗ hổng. SCA giúp xác định những thư viện, thành phần phụ thuộc mà sản phẩm đang sử dụng và đối chiếu với dữ liệu lỗ hổng đã biết. CTI bổ sung thông tin về các mối đe dọa và tình hình khai thác lỗ hổng trong thực tế, giúp doanh nghiệp có thêm căn cứ đánh giá rủi ro.
Không phải mọi lỗ hổng bảo mật đều có mức độ ưu tiên xử lý giống nhau. Ngoài mức độ nghiêm trọng, doanh nghiệp cần xem xét sản phẩm có khả năng bị ảnh hưởng hay không và lỗ hổng đã bị khai thác trong thực tế chưa. Một nguồn tham khảo là danh mục các lỗ hổng đã được ghi nhận bị khai thác (Known Exploited Vulnerabilities – KEV), giúp doanh nghiệp nhận biết những lỗ hổng cần được ưu tiên rà soát thay vì chỉ dựa vào mức độ nghiêm trọng được công bố.
Cách tiếp cận trên được thể hiện trong SBOM+, dịch vụ đám mây hỗ trợ doanh nghiệp tạo và quản lý SBOM, đối chiếu thông tin lỗ hổng, theo dõi tình trạng xử lý và lưu trữ hồ sơ liên quan đến an ninh sản phẩm. Theo giới thiệu của VES, dịch vụ sử dụng các nguồn dữ liệu như KEV để hỗ trợ phân loại và ưu tiên xử lý lỗ hổng bảo mật.
Trong quá trình phát triển SBOM+, Viettel Cyber Security đóng góp nền tảng SCA và năng lực CTI, Artnet phụ trách phát triển, vận hành ứng dụng và hỗ trợ kỹ thuật, bao gồm điều chỉnh ứng dụng theo yêu cầu khách hàng Nhật Bản. VES, công ty con của Orchestra Holdings, là đầu mối kinh doanh, phụ trách tiếp thị và cung cấp thương mại dịch vụ tại thị trường này.
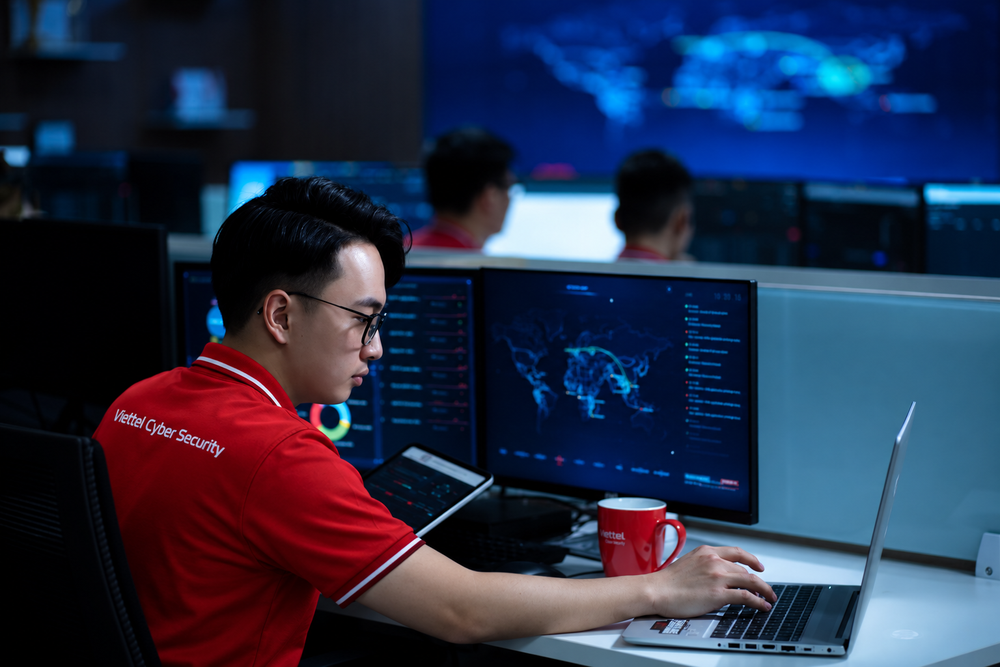
Viettel Cyber Security góp phần đưa công nghệ an ninh mạng Việt Nam tham gia chuỗi giá trị bảo mật phần mềm tại thị trường quốc tế
Chính sách an ninh phần mềm tại Nhật Bản và yêu cầu tuân thủ quốc tế
Nhu cầu quản lý thành phần phần mềm và lỗ hổng bảo mật ngày càng được quan tâm trong bối cảnh chuỗi cung ứng phần mềm trở nên phức tạp và các thị trường tăng cường yêu cầu về an ninh sản phẩm. Tại Nhật Bản, việc sử dụng danh mục thành phần phần mềm (SBOM) đã được cơ quan quản lý thúc đẩy thông qua các hướng dẫn dành cho doanh nghiệp.
Bộ Kinh tế, Thương mại và Công nghiệp Nhật Bản (METI) ban hành hướng dẫn áp dụng SBOM trong quản lý phần mềm từ năm 2023 và cập nhật phiên bản 2.0 vào tháng 8/2024. Hướng dẫn tập trung vào cách xây dựng, sử dụng SBOM và quản lý lỗ hổng, đồng thời đề cập việc phối hợp thông tin SBOM giữa doanh nghiệp cung cấp và doanh nghiệp mua phần mềm.
Bên cạnh các hướng dẫn tại Nhật Bản, doanh nghiệp cung cấp sản phẩm ra thị trường quốc tế còn phải xem xét những quy định pháp lý áp dụng tại từng thị trường. Tại Liên minh châu Âu (EU), Đạo luật Khả năng chống chịu an ninh mạng (Cyber Resilience Act – CRA) thiết lập các yêu cầu an ninh mạng đối với sản phẩm có yếu tố số thuộc phạm vi điều chỉnh.
Theo lộ trình của CRA, nghĩa vụ báo cáo đối với các lỗ hổng đang bị khai thác tích cực và sự cố nghiêm trọng ảnh hưởng đến an ninh sản phẩm bắt đầu áp dụng từ ngày 11/9/2026; phần lớn các yêu cầu chính sẽ áp dụng từ ngày 11/12/2027.
Đối với doanh nghiệp Nhật Bản đưa sản phẩm thuộc phạm vi điều chỉnh của CRA vào thị trường EU, việc quản lý thông tin thành phần phần mềm, theo dõi lỗ hổng và duy trì hồ sơ xử lý là những hoạt động quan trọng để chuẩn bị đáp ứng các nghĩa vụ liên quan.
Trong bối cảnh đó, các dịch vụ như SBOM+ có thể hỗ trợ doanh nghiệp tập trung dữ liệu thành phần phần mềm, theo dõi quá trình xử lý lỗ hổng và lưu trữ thông tin phục vụ quản trị an ninh sản phẩm. Tuy nhiên, việc sử dụng SBOM+ không đồng nghĩa với việc doanh nghiệp tự động đáp ứng đầy đủ các nghĩa vụ pháp lý theo CRA.
Tham gia chuỗi giá trị quốc tế bằng năng lực công nghệ chuyên sâu
Đối với doanh nghiệp công nghệ, tham gia thị trường quốc tế không nhất thiết đồng nghĩa với việc phải tự phát triển và kinh doanh toàn bộ sản phẩm. Câu chuyện hợp tác giữa Viettel Cyber Security, VES và Artnet cho thấy một cách tiếp cận khác: Viettel Cyber Security đóng góp công nghệ an ninh mạng, trong khi các đối tác Nhật Bản đảm nhiệm những khâu phát triển ứng dụng, vận hành và kinh doanh dịch vụ tại thị trường sở tại.
Dù hiệu quả thương mại và khả năng mở rộng của dịch vụ cần được đánh giá qua kết quả triển khai thực tế, việc công nghệ của Viettel Cyber Security tham gia một dịch vụ đã được cung cấp thương mại tại Nhật Bản là bước đi cụ thể trong quá trình mở rộng sự hiện diện của năng lực an ninh mạng Việt Nam trong chuỗi giá trị công nghệ quốc tế.